专业网络安全测评与服务商
留下您的信息与问题,我们会与您取得联系
| 资产调查 | 对客户单位所有资产(包括整个物理机房、网络、主机、应用、数据等)进行资产调查,并根据重要程度给资产赋予不同数值。 |
| 确定测评内容和对象 | 针对客户单位具体情况,确定相应的具体测评内容和测评对象。 |
| 制定测评方案 | 根据确定的测评内容制定详细的测评方案。 |
| 工具表单准备 | 根据测评方案准备相应的信息系统安全测评所需要的工具和表单等。 |
| 人工现场测评 | 对客户物理机房、网络、主机、应用、数据等方面的测评要求进行检查、评估发现信息安全隐患,以此作为加固工作的基础。对各项管理制度进行梳理、查阅和访谈,分析人员组织架构、运行过程文档等支撑体系。 |
| 攻击渗透测试 | 通过当前弱点,模拟黑客使用的漏洞发现技术和攻击手段,对目标web应用的安全性做出深入分析,并实施无害攻击,取得系统安全威胁的直接证据。 |
| 风险分析 | 采用风险分析的方法分析等级测评结果中存在的安全问题可能对被测系统安全造成的影响。 |
| 指定报告和整改意见 | 在现场测评工作结束后,对现场测评获得的测评结果(或称测评证据)进行汇总分析,形成等级测评结论,并编制测评报告和整改意见。 |
信息系统受到破坏后,会对公民、法人和其他组织的合法权以造成损害,但不损害国家安全、社会秩序和公共利益。
信息系统受到破坏后,会对公民、法人和其他组织的合法权以产生严重损害,或者对社会持续和公共利益造成损害,但不损害国家安全。
信息系统受到破坏后,会对社会持续和公共利益造成严重损害,或者对国家安全造成损害。
信息系统受到破坏后,会对社会秩序和公共利益造成特别严重损害,或者对国家安全造成严重损害。
信息系统受到破坏后,会对国家安全造成特别严重损害。
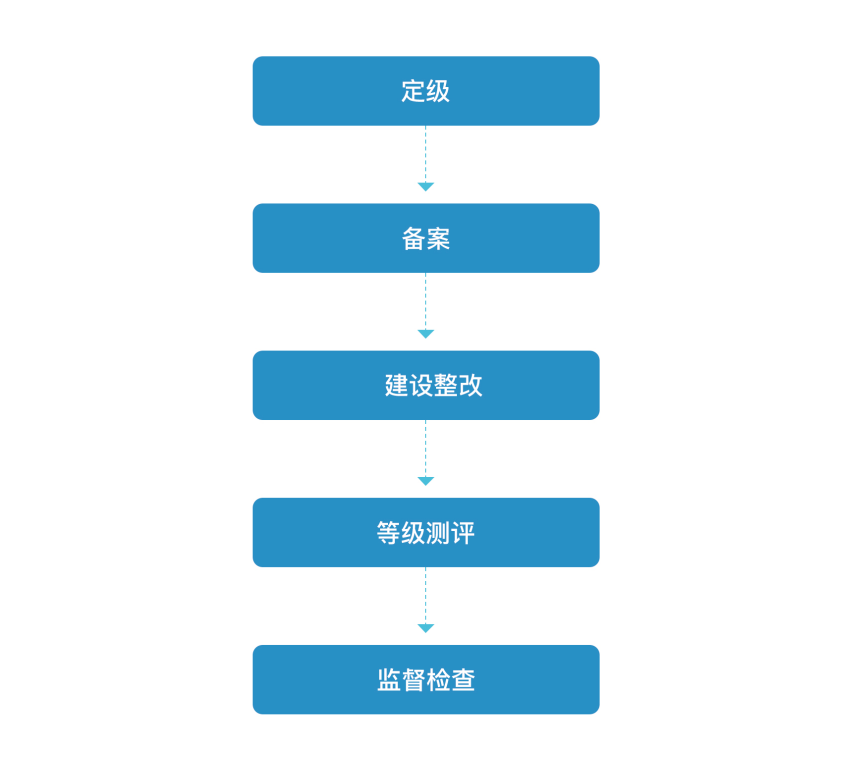
网络运营者根据《网络安全等级保护定级指南》拟定网络的安全保护等级,组织召开专家评审会,对初步定级结果的合理性进行评审,出具专家评审意见,将初步定级结果上报行业主管部门进行审核。1、系统识别和描述 2、信息系统划分 3、安全等级确定 4、产生定级报告
网络运营者将定级材料向公安机关备案,公安机关对定级准确、符合要求的单位发放备案证明。
网络运营者选择符合国家规定条件的测评机构,对第三级以上网络(含国家关键信息基础设施)每年开展等级测评,查找发现问题隐患,提出整改建议。
网络运营者根据网络的安全保护等级,按照国家标准开展安全建设整改。 整改建议五步走:1、安全区域划分 2、互联网出口安全部署 3、安全域互访隔离 4、Web安全防护部署 5、安全管理中心完善
公安机关每年对网络运营者开展网络安全等级保护工作的情况和网络的安全状况实施执法检查。